
29 Mar Infraestructura cloud híbrida: continuidad y seguridad TI
Tu infraestructura en la nube no duerme. Tu equipo, sí. ¿Están preparados?
Hay una escena que se repite con más frecuencia de la que quisiéramos admitir: son las 2 de la mañana, un servidor cae, una aplicación crítica deja de responder y el equipo de TI recibe llamadas de pánico desde ventas, operaciones o, peor aún, desde un cliente. No es una película de terror corporativo. Es el costo real de no tener una estrategia sólida de infraestructura.
En un mundo donde los modelos de negocio dependen cada vez más de la disponibilidad digital, mantener una infraestructura cloud o híbrida no es solo un tema técnico. Es una decisión estratégica que impacta directamente en la rentabilidad, la reputación y la resiliencia de tu organización.
¿Por qué las empresas migran (y luego sufren) en la nube?
Muchas organizaciones llegan a la nube atraídas por promesas de ahorro y escalabilidad. Y no es que esas promesas sean falsas: la nube efectivamente ofrece flexibilidad y eficiencia que los centros de datos propios raramente pueden igualar. El problema surge cuando la migración se hace sin una arquitectura de gobierno clara.
El resultado es lo que en la industria llamamos “sprawl en la nube”: recursos duplicados, accesos sin controlar, costos disparados y, lo más preocupante, brechas de seguridad que no se detectan hasta que ya es tarde.
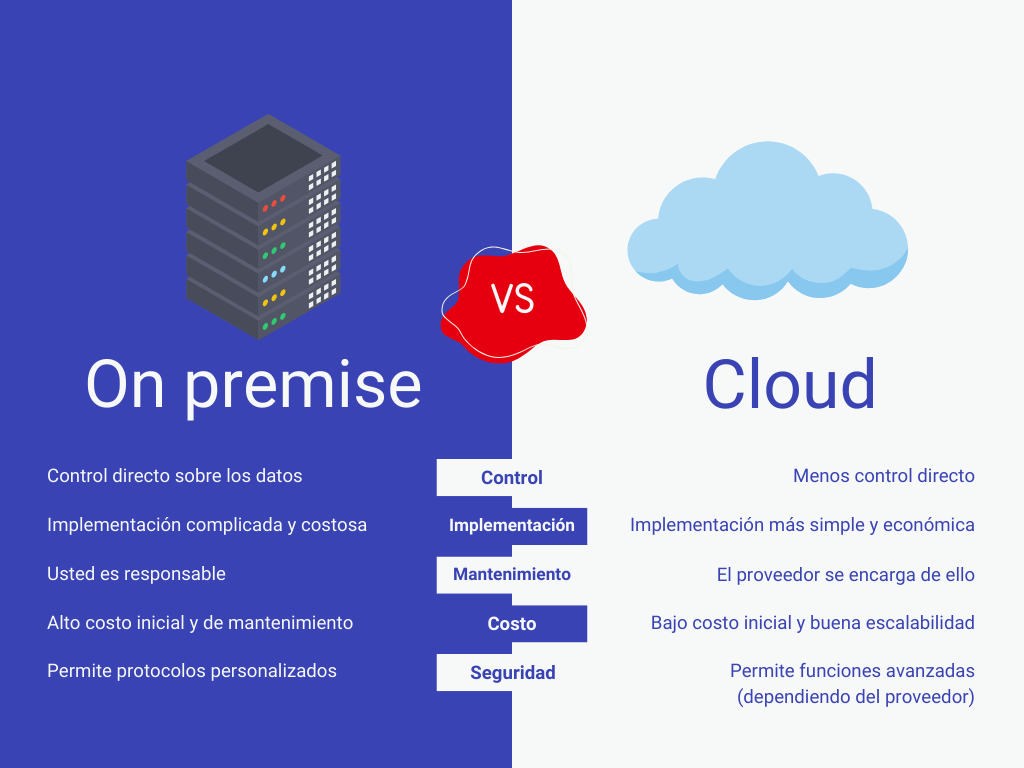
Los entornos híbridos agregan otra capa de complejidad, porque combinan infraestructura on-premise con servicios en nube pública y/o privada. Cuando esa integración no está bien orquestada, la superficie de ataque crece y la visibilidad disminuye.
Los pilares que sostienen una infraestructura verdaderamente resiliente
1. Gobierno y visibilidad centralizada
No puedes proteger lo que no puedes ver. El primer paso para una infraestructura sana es tener un inventario actualizado y centralizado de todos los activos: servidores físicos, instancias en nube, contenedores, servicios administrados, endpoints y dependencias entre aplicaciones.
Herramientas como plataformas de CMDB integradas con dashboards de monitoreo en tiempo real permiten a los equipos de TI tomar decisiones con datos, no con intuición. En entornos híbridos, esto implica unificar la visibilidad desde un único panel de control que conecte tanto el entorno on-premise como los proveedores de nube (AWS, Azure, GCP, u otros).
2. Continuidad del negocio: más allá del backup
El backup es necesario, pero no suficiente. La continuidad del negocio (BCP – Business Continuity Plan) implica definir cuánto tiempo puede tolerar tu empresa estar sin un sistema antes de que el impacto sea inaceptable (RTO – Recovery Time Objective) y cuántos datos puede permitirse perder (RPO – Recovery Point Objective).
Una estrategia madura incluye:
- Replicación activa o pasiva de cargas de trabajo críticas
- Pruebas periódicas de failover (no basta con tener el plan; hay que ejecutarlo)
- Documentación de runbooks que cualquier miembro del equipo pueda seguir bajo presión
- Escenarios de recuperación ante desastres probados en condiciones controladas
3. Seguridad por capas: el modelo Zero Trust
El perímetro de seguridad tradicional —ese castillo con un foso alrededor— dejó de funcionar cuando los empleados empezaron a trabajar desde cualquier lugar y los datos comenzaron a vivir fuera del datacenter propio.
El modelo Zero Trust parte de un principio simple pero poderoso: no confíes en nadie por defecto, ni siquiera si ya estás dentro de la red. Cada acceso debe ser verificado, cada sesión debe ser autorizada y cada privilegio debe ser el mínimo necesario.
En práctica, esto se traduce en:
- Autenticación multifactor (MFA) para todos los usuarios, sin excepciones
- Segmentación de red para limitar el movimiento lateral ante una brecha
- Gestión de identidades y accesos (IAM) con revisiones periódicas de privilegios
- Cifrado de datos en tránsito y en reposo
- Monitoreo continuo con alertas basadas en comportamiento anómalo (UEBA)
4. Gestión de vulnerabilidades y parcheo continuo
Uno de los vectores de ataque más explotados no requiere sofisticación técnica: simplemente se aprovecha de software desactualizado. Los atacantes escanean internet en busca de versiones vulnerables conocidas, y las encuentran constantemente.
Una política de gestión de vulnerabilidades efectiva incluye escaneos automatizados, priorización de parches por nivel de criticidad (CVSS scoring) y ventanas de mantenimiento planificadas que minimicen el impacto operativo. En entornos cloud, esto también aplica a imágenes de contenedores, configuraciones de infraestructura como código (IaC) y permisos en cuentas de servicios.
5. Monitoreo proactivo y respuesta a incidentes
El monitoreo reactivo —alertarse cuando algo ya falló— es insuficiente. Las organizaciones maduras implementan observabilidad proactiva: métricas, trazas y logs correlacionados que permiten detectar anomalías antes de que se conviertan en incidentes.
Un SIEM (Security Information and Event Management) bien configurado, combinado con playbooks de respuesta a incidentes, puede reducir dramáticamente el tiempo de detección (MTTD) y el tiempo de resolución (MTTR). Y en el mundo actual, cada minuto cuenta.

El factor humano: la pieza que más se subestima
La tecnología más avanzada no vale nada si el equipo humano no está preparado. El phishing sigue siendo el vector de entrada más frecuente en brechas de seguridad, y su objetivo no es el firewall: es la persona detrás del teclado.
La cultura de seguridad no se construye con un correo de política corporativa. Se construye con entrenamiento periódico, simulaciones de ataques, métricas de comportamiento y, sobre todo, con un liderazgo que entiende que la seguridad es una inversión, no un gasto.
¿Por dónde empezar si tu infraestructura no está donde debería estar?
No existe una receta universal, pero sí un punto de partida: el diagnóstico honesto. Una evaluación de madurez de infraestructura te permite saber exactamente dónde estás parado, qué riesgos estás asumiendo hoy y cuál es la brecha entre tu situación actual y el nivel de resiliencia que tu negocio necesita.
Desde ese diagnóstico, se puede construir una hoja de ruta priorizada, realista y alineada con el presupuesto disponible. No se trata de hacer todo de una vez. Se trata de mover las fichas correctas en el orden correcto.
En AIATIC llevamos más de una década acompañando a organizaciones en esa transición: desde arquitecturas heredadas hasta entornos cloud modernos, siempre con foco en que la tecnología sea un habilitador del negocio, no una fuente de incertidumbre.
La continuidad de tu negocio no debería depender de la suerte. Depende de las decisiones que tomes hoy.